Cyberbeveiligingswet sinds 15 augustus van kracht

Leverancier aan een Cbw-organisatie? Maak je informatiebeveiliging aantoonbaar met NIS2 SC10

NIS2 SC10 compleet

3.710+

Organisaties werken met onze managementsystemen 

Sinds 1994

Ervaring met Managementsystemen

1.935+

Deelnemers aan trainingen & begeleiding

NIS2 SC10 implementeren: dit moet je als leverancier regelen

Organisaties die onder de Cyberbeveiligingswet vallen, moeten ook risico's in hun toeleveringsketen beheersen. Als rechtstreekse leverancier kun je daardoor vragen krijgen over beveiligingsmaatregelen, risico's, incidenten en bewijsvoering.

Met de NIS2 SC10 Succesformule hoef je daarvoor niet zelf een managementsysteem op te bouwen. De structuur, processen, templates, software en implementatiestappen staan al voor je klaar.


  • Volledig ingericht SC10-managementsysteem
  • Procesbeschrijvingen, templates en software inbegrepen
  • Aanvullende awareness-training voor medewerkers
  • Software en gegevensopslag in Nederland
Krijg je dit soort vragen van klanten?

Vraagt een klant om een securityvragenlijst, informatiebeveiligingsbeleid, risicoanalyse, incidentprocedure of bewijs dat maatregelen daadwerkelijk worden uitgevoerd?

Dan ben je niet de enige. Cbw-organisaties moeten hun ketenrisico's beheersen en kunnen daardoor afspraken en beveiligingseisen aan rechtstreekse leveranciers stellen.


Herken je dit?

  • Een klant stuurt een uitgebreide cybersecurity vragenlijst,
  • informatiebeveiliging wordt onderdeel van het leverancierscontract,
  • bij een aanbesteding wordt bewijs gevraagd,
  • meerdere klanten vragen steeds andere informatie?

Dat laatste is bijzonder interessant, want precies dat probleem benoemt het NCSC: een leverancier aan verschillende Cbw-organisaties kan verschillende maatregelenlijsten ontvangen. Het NCSC noemt NIS2 Supply Chain vervolgens als een mogelijk normenkader om daarmee om te gaan. 

Is NIS2 SC10 verplicht voor leveranciers?

Nee, niet automatisch. De Cyberbeveiligingswet verplicht een leverancier niet rechtstreeks om een SC10-certificaat te behalen. Een Cbw-organisatie moet wel haar ketenrisico's beheersen en kan daarom beveiligingsmaatregelen en aantoonbaarheid van rechtstreekse leveranciers verlangen.

NIS2 Supply Chain SC10 biedt daarvoor een gestandaardiseerde aanpak.

Past SC10 bij jouw organisatie?

SC10 past doorgaans wanneer:

  • je rechtstreeks levert aan een Cbw/NIS2-organisatie;
  • jouw leveringsrelatie een cybersecurityrisico kan vormen;
  • het risicoprofiel beperkt is;
  • je klant aantoonbaarheid verlangt;
  • ISO 27001 voor jouw situatie te zwaar is.

Heb je toegang tot gevoelige gegevens of systemen, of kan uitval van jouw dienstverlening grotere gevolgen hebben? Bekijk dan NIS2 SC20.

Onze aanpak: geen leeg GRC-platform. Het managementsysteem staat al voor je klaar. 

Veel oplossingen geven je software, een normenkader en templates. Daarna moet je nog bepalen hoe je dit binnen je organisatie gaat uitvoeren.

ISOmanager gaat een stap verder. Wij hebben NIS2 SC10 al vertaald naar een werkend managementsysteem met processen, verantwoordelijkheden, registraties en formulieren.

Je begint dus niet met een leeg systeem. Je past een bestaande structuur aan jouw organisatie aan.

Waarom kiezen MKB-organisaties voor NIS2 SC10?

1. Compleet ingericht managementsysteem

klanten

  • SC10-structuur;
  • processen;
  • rollen en verantwoordelijkheden;
  • registraties;
  • risico's;
  • incidenten;
  • verbeteracties;
  • aantoonbaarheid via de ISOmatrix.

2. Stap-voor-stap implementatie

  • ISOcademy;
  • uitleg per onderdeel;
  • ready-to-go documenten;
  • templates;
  • ondersteuning bij vragen.

3. Awareness

  • Awareness hoort bij NIS2 SC10. ISOmanager voegt daar eigen aanvullende awareness-trainingen aan toe, zodat medewerkers niet alleen voor de certificering worden voorbereid, maar informatiebeveiliging ook beter in de dagelijkse praktijk begrijpen.

4. Software voor aantoonbaarheid

  • Risico's;
  • incidenten;
  • acties;
  • documenten;
  • voortgang;
  • ISOmatrix;
  • periodieke bewaking;
  • PDCA.

Nederlandse gegevensopslag

Je compliancegegevens blijven in Nederland

In een SC10-managementsysteem leg je gevoelige bedrijfsinformatie vast: risico's, incidenten, maatregelen, audits en verbeteracties. VisionManager draait op Nederlandse servers en de gegevens worden in Nederland opgeslagen.

NIS2 vraagt om samenhang, niet om losse documenten

Waar andere oplossingen je helpen om iets op te zetten, zorgt de NIS2 SC10 succesformule ervoor dat NIS2 onderdeel wordt van je dagelijkse manier van werken.

Je bouwt een managementsysteem dat verankerd is in je organisatie — in processen, verantwoordelijkheden en uitvoering.

Daardoor werk je niet naar een audit toe, maar ben je er continu op voorbereid.


    Dat betekent:
    Je richt maatregelen in, borgt verantwoordelijkheden, controleert periodiek en verbetert structureel.

    De volledige structuur is geïntegreerd in VisionManager.
    Hierdoor werk je binnen één omgeving en voorkom je versnippering van systemen. Werk je al met ISO 9001, ISO 14001 of ISO 27001? Dan sluit NIS2 SC10 hier naadloos op aan.


    Je ontvangt:

    • Een complete NIS2 SC10-structuur

    • Direct toepasbare procesbeschrijvingen

    • Praktische templates en registraties

    • Heldere uitleg per normonderdeel

    • Online begeleiding bij de inrichting

    Alles is voorbereid.
    Jij past het toe binnen jouw organisatie.
    Met deze aanpak werk je aantoonbaar toe naar het NIS2 SC10-certificaat — zonder langdurig adviestraject.

    ISOmanager ondersteunt organisaties sinds 1994 bij het gestructureerd inrichten van managementsystemen.


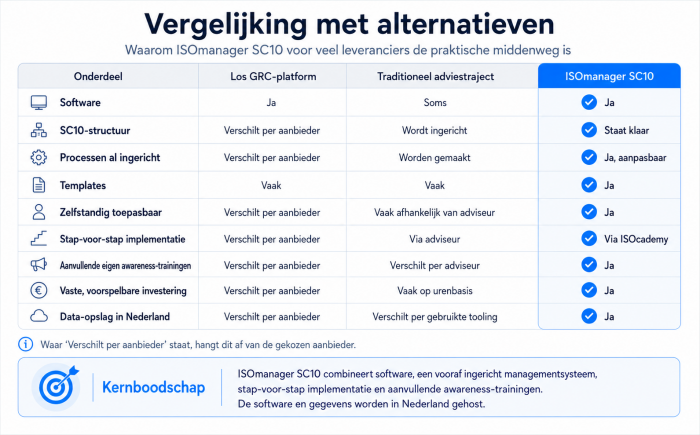
Vergelijk de aanpak van NIS2 SC10 ISOmanager met alternatieven

Er zijn verschillende manieren om NIS2 SC10 te implementeren. Bij losse GRC-platformen en adviestrajecten verschilt de invulling sterk per aanbieder. ISOmanager combineert een vooraf ingericht managementsysteem, stap-voor-stap implementatie, aanvullende awareness-trainingen en Nederlandse hosting in één oplossing.

Wil je NIS2 SC10 implementeren zonder het managementsysteem zelf te hoeven opbouwen?

Direct overzicht met de ISOmatrix

Koppel elk document, formulier of registratie aan de juiste normparagraaf. Op die manier krijg je een goed overzicht van wat je waar hebt geregeld. Dit geeft niet alleen jou rust (Je ziet in één oogopslag welke normeisen zijn afgedekt en waar de bijbehorende documenten, formulieren en registraties zijn vastgelegd). Dat geeft overzicht tijdens de implementatie en maakt de aantoonbaarheid tijdens de externe audit veel eenvoudiger. Zo ben je altijd aantoonbaar voorbereid op NIS2 vragen.
ISOmatrix NIS2 nieuw

Waarom wij bewust niet kiezen voor een traditioneel adviestraject

In gesprekken met MKB-organisaties zie ik vaak twee uitersten.


Aan de ene kant: losse checklists en algemene uitleg over NIS2.
Aan de andere kant: omvangrijke adviestrajecten met maatwerkrapporten en langdurige begeleiding.


Voor veel organisaties is geen van beide passend.


Een checklist biedt onvoldoende samenhang.


Een zwaar adviestraject kan afhankelijkheid creëren en is voor veel organisaties niet noodzakelijk.


NIS2 SC10 vraagt om structuur, borging en aantoonbaarheid.
Dat bereik je door de norm logisch te vertalen naar een werkend managementsysteem — niet door telkens opnieuw maatwerk te schrijven.


Daarom hebben wij gekozen voor een vaste, gestandaardiseerde aanpak.
De norm is al verwerkt in de structuur, zodat organisaties zelfstandig kunnen implementeren en onderhouden.


Geen losse documenten.
Geen urenfacturatie.
Wel een beheersbaar systeem dat dagelijks wordt gebruikt en controleerbaar is richting audit.


Voor het MKB betekent dit:
professioneel ingericht, voorspelbaar in uitvoering en zonder onnodige complexiteit.


Warme groet,


Hans van der Rijst

ISO en NIS2 SC10 en SC20 expert

Misschien vraag je je af of dit wel bij jullie organisatie past

Dat horen we vaker van MKB-bedrijven die met NIS2 SC10 willen starten.

“Kunnen we dit wel zelf implementeren?”
Ja. De aanpak is juist ontwikkeld voor organisaties die het zelf willen organiseren. Je krijgt een duidelijke structuur, kant-en-klare procesbeschrijvingen en stap-voor-stap uitleg. Daardoor hoef je niet alles zelf uit te zoeken.

“Wat als we nog helemaal niets hebben geregeld?”
Veel organisaties beginnen vanaf nul. Juist daarom is het systeem zo opgezet dat je niet met lege documenten start, maar met een bestaande structuur die je aanpast aan jullie organisatie.

“Moeten we hiervoor een groot adviestraject starten?”
Nee. Deze aanpak is ontwikkeld als praktisch alternatief voor traditionele adviestrajecten. Je houdt zelf de regie en werkt stap voor stap aan een aantoonbaar NIS2-systeem.

Wat zeggen anderen over onze aanpak?

Gisteren hebben wij, met dank aan uw ISOmanager, snel, efficiënt en zonder al te veel werk en kosten het ISO9001 certificaat behaald.

Het is een fijn pakket; de auditor van Brand Compliance was ook onder de indruk.

Tevreden!
Bart van Rijen, CarSa opvoeden&zo
Ondertussen zijn wij als Koninklijke Ahrend NV geslaagd voor certificering als multi-site ISO 9001 en ISO 14001. Ik wil u zeggen dat jullie ISO-systeem daar veel aan heeft bijgedragen.
Tevreden!
Koninklijke Ahrend NV
Briljante verduidelijking en vereenvoudiging van complexe materie. 
Tevreden!
CSN groep Leusden, Cees Doets

Start met NIS2 SC10 voor jouw organisatie

Uitleg, checklist, stappenplan, procesbeschrijvingen, formulieren, sjablonen, trainingen 

 & gebruik software (draait op Nederlandse servers). Uitstekend te combineren met andere normen.

NIS2 SC10 compleet


FAQ NIS2 SC10

IS NIS2 SC10 relevant voor mijn organisatie?

Werk je als leverancier voor grotere organisaties of in een sector waar informatiebeveiliging belangrijk is? Dan krijg je vroeg of laat vragen over aantoonbaarheid van je maatregelen.
NIS2 SC10 is ontwikkeld om die aantoonbaarheid gestructureerd en controleerbaar in te richten. Niet als theoretisch document, maar als werkend managementsysteem.
Voor veel MKB-organisaties is het geen “extra certificaat”, maar een manier om professioneel en voorspelbaar met informatiebeveiliging om te gaan.

Is dit professioneel genoeg voor een externe audit?

Ja.
De succesformule is gebaseerd op de systematiek van een volwaardig managementsysteem (Plan-Do-Check-Act). Alle vereiste controls zijn verwerkt in processen, formulieren en borging binnen de software.
Tijdens de externe audit moet aantoonbaar zijn:
Dat risico’s in kaart zijn gebracht
Dat maatregelen zijn geïmplementeerd
Dat verbeteringen worden opgevolgd
VisionManager maakt dit inzichtelijk via onder andere de referentietabel (ISOmatrix). Hierdoor ziet de auditor direct hoe de norm is afgedekt.
Dit is geen losse checklist, maar een gestructureerd en controleerbaar systeem.

Hebben wij een externe adviseur nodig?

Nee.
De structuur staat al. De norm is al vertaald naar werkbare processen. Je hoeft geen systeem te ontwerpen of maatwerkrapporten te laten schrijven.
Je past de bestaande processen aan op jullie situatie en borgt ze binnen het systeem.
Daardoor blijft het beheersbaar en voorkom je afhankelijkheid van langdurige adviestrajecten.

Hoeveel tijd kost de implementatie gemiddeld?

Dat hangt af van jullie uitgangssituatie.
Organisaties die al werken met ISO 9001 of ISO 27001 zijn vaak sneller klaar. Voor andere MKB-organisaties geldt doorgaans dat het opzetten van het basissysteem enkele weken tot enkele maanden duurt, afhankelijk van beschikbare interne tijd.
Het verschil met een traditioneel traject is dat je geen ontwerptraject meer hebt. Je implementeert een bestaande, doordachte structuur.

Wat kost de externe audit en komen er nog extra kosten bij?

De externe audit wordt uitgevoerd door een onafhankelijke, erkende auditor. De kosten daarvan zijn afhankelijk van omvang en complexiteit van de organisatie.
ISOmanager verzorgt de inrichting en voorbereiding. Het certificaat wordt altijd door een externe partij afgegeven. Zo blijft het onafhankelijk en officieel erkend.
Er zijn geen verborgen adviesuren of onverwachte trajectkosten binnen de succesformule.

Wat als wij tijdens de implementatie vastlopen?

Binnen de succesformule krijg je toegang tot ISOcademy met stap-voor-stap uitleg.
Loop je tegen specifieke vragen aan, dan kun je ondersteuning krijgen. Het uitgangspunt is zelfstandig implementeren, maar je staat er niet alleen voor.
Het systeem is ontworpen om overzicht en controle te geven — niet om extra complexiteit toe te voegen.


Neem de volgende stap